Steht es fest?
Gibt es eine Regel, die Norm und eigene Anforderungen abdeckt? Wir lesen Leitlinie, Risikomethode, Erklärung zur Anwendbarkeit und Richtlinien.
Für alle, die ihre Erstzertifizierung, ein Überwachungsaudit oder die Rezertifizierung vor sich haben.
Unsere Auditoren lesen Ihre Dokumente, sprechen mit Ihren Teams und ziehen Stichproben aus dem Betrieb. Am Ende erhalten Sie einen Bericht mit dem Handlungsbedarf.
Ein internes Audit vergleicht, was Ihr ISMS festlegt, mit dem, was im Betrieb geschieht. Jede Anforderung der Norm durchläuft dabei dieselben drei Fragen.
Gibt es eine Regel, die Norm und eigene Anforderungen abdeckt? Wir lesen Leitlinie, Risikomethode, Erklärung zur Anwendbarkeit und Richtlinien.
Arbeiten Ihre Teams nach dieser Regel? Wir sprechen mit den Verantwortlichen und ziehen Stichproben aus Tickets, Protokollen und Systemen.
Erreicht die Maßnahme ihr Ziel? Wir prüfen Kennzahlen, Vorfälle und die Ergebnisse Ihrer letzten Managementbewertung.
Unsere KI sichtet Ihre ganze Dokumentation, nicht nur Stichproben, und markiert Auffälligkeiten. Ob daraus eine Feststellung wird, entscheiden unsere Auditoren.
Wir helfen Ihnen im Vorfeld, sich bestmöglich auf das interne Audit vorzubereiten.
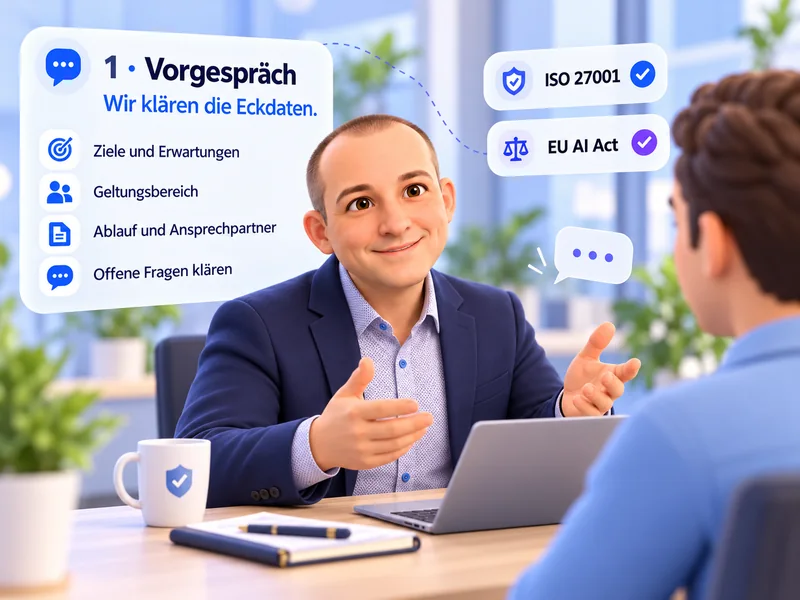
In einem kostenlosen Vorgespräch von 30 Minuten besprechen wir den Auditumfang und vereinbaren einen Termin. Anschließend erhalten Sie den Auditplan und die Unterlagenliste. Ihr Team kann sich mit unseren Lernvideos vorbereiten.
Ihre Dokumentation prüfen wir remote. Dabei liest unsere KI jedes Dokument vollständig und prüft es gegen die Anforderungen der Norm, auf Wunsch auch gegen Good Practices. Anschließend bewerten unsere Auditoren jeden Fund.
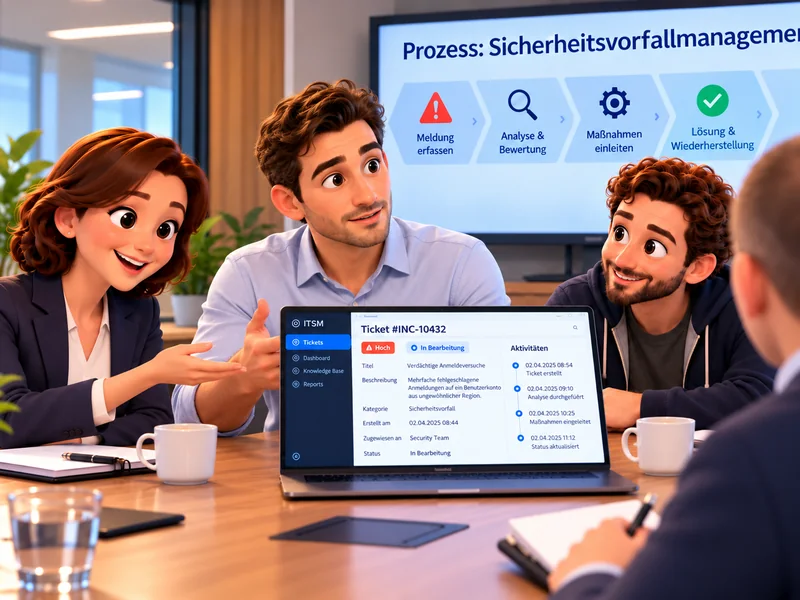
Ihre Teams präsentieren ihre Nachweise, remote oder vor Ort. Wir hören zu, fragen nach und ziehen Stichproben. Mit dem Quick Check kommen 8 Stunden für den EU AI Act hinzu.
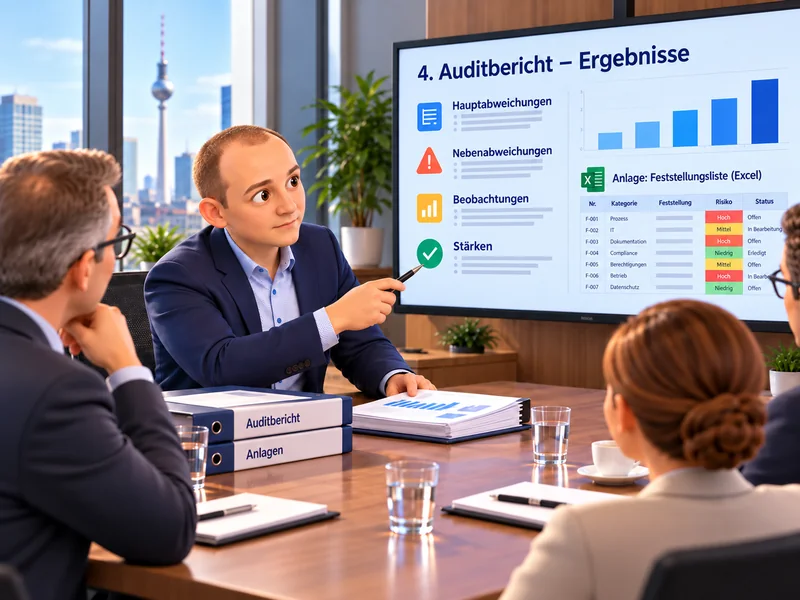
Sie erhalten den Bericht innerhalb von drei Wochen nach Auftragserteilung. Er dient als Grundlage für Ihre Managementbewertung. Den Maßnahmenplan erstellen Sie selbst.
Der Preis gilt für ein dreitägiges Audit inklusive Dokumentenprüfung, für Firmen mit bis zu 50 Mitarbeitenden im Geltungsbereich an einem Standort.
Festpreis. Alle Preise netto, zzgl. USt.
Festpreis-Angebot anfordernMit dem Quick Check zu EU AI Act kostet das Audit ab 4.990 € für 40 Stunden.
Der Preis steht für den ganzen Zertifikatszyklus fest. Sie sparen 5 % bei jedem Audit.
→Für mehrere Standorte, mehr als 50 Mitarbeitende, ISO 42001 oder eine Vorprüfung zum Cyber Resilience Act erhalten Sie einen Festpreis nach einem kurzen Scoping.
→Im Zertifizierungsaudit werden auch Ihre Mitarbeitenden befragt. Mit dem Audit nutzt Ihr ganzes Team die fünf Lernvideos frei. Jedes Video endet mit einer Lernkontrolle und einem Zertifikat je Person.
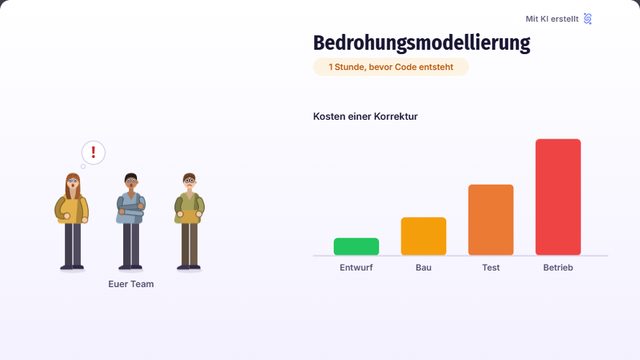
Wie kommen Sie zu Ihren Risiken, und wer hat das Restrisiko akzeptiert?
Welche KI-Werkzeuge dürfen Ihre Entwickler nutzen, und wer prüft den erzeugten Code?
Sie bekommen eine verdächtige Mail. Was tun Sie?
Woran erkennen Sie, dass ein Dokument vertraulich ist?
Was gilt, wenn Sie im Zug am Laptop arbeiten?
Video 2 trägt zur KI-Kompetenz nach Artikel 4 des EU AI Act bei, erfüllt die Pflicht aber nicht allein.
Der Bericht zeigt das Ergebnis je Normkapitel und stuft jede Feststellung ein. Maßnahmen, Verantwortliche und Fristen legt Ihre Leitung fest. So bleibt die Prüfung unabhängig.
Termine, Gesprächspartner und die Nachweise, die wir sehen möchten.
Ergebnis je Normkapitel. Ihr Nachweis nach Kapitel 9.2 und die Grundlage Ihrer Managementbewertung.
Jede Feststellung mit Normbezug, Beleg und Fundstelle. Ihr Team trägt Maßnahme, Verantwortung und Frist ein.
Mit dem Quick Check der Berichtsteil zum EU AI Act.
Das Audit führen nur Prüfer durch, die selbst Erfahrung im Aufbau von Managementsystemen haben und deshalb wissen, wo Zertifizierer genau hinsehen.
Nein. Eine Gap-Analyse vor dem Aufbau zeigt, was noch fehlt. Das interne Audit prüft das laufende ISMS und ist nach Kapitel 9.2 Pflicht. Das Zertifizierungsaudit führt eine akkreditierte Zertifizierungsstelle durch, und nur sie stellt das Zertifikat aus. Secobo zertifiziert nicht.
Zwei bis drei Monate vor dem externen Termin. Dann bleibt Zeit, Abweichungen zu schließen. Vor der Erstzertifizierung erwartet die Zertifizierungsstelle den Nachweis mindestens eines internen Audits. Danach folgen zwei jährliche Überwachungsaudits und nach drei Jahren die Rezertifizierung.
Mit einem Dreijahresvertrag steht der Preis für den ganzen Zyklus fest.
Ja. Kapitel 9.2 verlangt objektive und unparteiische Prüfer. Ob sie angestellt oder beauftragt sind, lässt die Norm offen. Das Audit bleibt trotzdem Ihr Audit: Sie legen das Auditprogramm fest und entscheiden über die Maßnahmen.
Ja, mit einer klaren Trennung. Wer an Ihrem ISMS mitgeschrieben hat, prüft es nicht. Wir nennen Ihnen vorab, wer prüft, damit Ihr Zertifizierer die Trennung nachvollziehen kann.
Sie legen uns Ihre Liste der KI-Systeme vor, die Sie anbieten oder einsetzen. Wir prüfen, ob jedes System eine Rolle und eine Risikoklasse nach EU AI Act hat. Danach prüfen wir, welche Maßnahmen Sie für die KI-Kompetenz Ihrer Mitarbeitenden nach Artikel 4 ergriffen haben. Rechtliche Fragen bewertet ein Rechtsanwalt aus unserem Team. Eine vollständige rechtliche Prüfung ersetzt der Quick Check nicht.
Bieten Sie Hochrisiko-Systeme an, prüfen wir zusätzlich Ihre Konformitätsbewertung vor, nach Scoping.
Ja. Dokumentenprüfung und Interviews laufen per Videokonferenz. Vor Ort sehen wir zusätzlich Räume, Zutritt und Arbeitsplätze selbst. Sie wählen die Form. Reisekosten berechnen wir nach Aufwand.
Vorab Ihre Kerndokumente: Geltungsbereich, Leitlinie, Risikobeurteilung, Erklärung zur Anwendbarkeit, Auditprogramm und die letzte Managementbewertung. An den Audittagen brauchen wir je Thema eine verantwortliche Person für ein Gespräch.
Nein. Wir benennen jede Feststellung mit Beleg und Fundstelle. Wie Sie die Feststellungen beheben, entscheiden Sie selbst. Nur so bleibt das Audit unabhängig. Auf Wunsch prüfen wir die Korrekturen vor Ihrem Zertifizierungsaudit gesondert nach.
In einem kostenlosen Vorgespräch von 30 Minuten besprechen wir den Auditumfang, stimmen einen Termin ab und klären den Festpreis. Ihr Angebot erhalten Sie innerhalb von 24 Stunden.